Cybersicherheit
Cybersicherheit für Schweizer KMU: Rechtliche Pflichten und Basismassnahmen
KMU machen 99,7 % der Schweizer Unternehmen aus. Laut dem Nationalen Zentrum für Cybersicherheit (NCSC) war bereits jedes dritte Schweizer KMU von einem Cyberangriff betroffen, und das Risiko steigt.
Cybersicherheit: Ein von KMU-Leitungen unterschätztes Risiko
KMU machen 99,7 % der Schweizer Unternehmen aus. Laut dem Nationalen Zentrum für Cybersicherheit (NCSC) war jedes dritte Schweizer KMU bereits von einem Cyberangriff betroffen, und das Risiko steigt.
Diebstahl, Erpressung, Nötigung und Sabotage setzen sich im digitalen Raum fort. Führungskräfte unterschätzen dieses Risiko noch immer häufig.
Bei begrenzten finanziellen und personellen Ressourcen ist ein absoluter Schutz unmöglich. Um gezielt zu investieren, müssen die Bedrohungen bekannt sein und die unternehmensspezifischen Risiken bewertet werden.
Ransomware, doppelte Erpressung und Angriffe über die Lieferkette
Ransomware bleibt eine der Hauptbedrohungen für KMU. Diese Angriffe werden komplexer und können verheerende Schäden verursachen.
Bei der doppelten Erpressung werden Daten verschlüsselt und gestohlen, wobei mit der Veröffentlichung gedroht wird. Laut Dominique Trachsel vom NCSC kann dies zu einem Verstoss gegen das Datenschutzgesetz führen und den Ruf erheblich schädigen.
Angriffe auf die Lieferkette nehmen zu. Angreifer nutzen Sicherheitslücken bei Lieferanten aus, was KMU dazu zwingt, ihre Massnahmen kontinuierlich anzupassen.
Prioritäre Bedrohungen für Schweizer KMU
- RansomwareHauptbedrohung
- Doppelte ErpressungVerschlüsselung + Diebstahl + Drohung mit Veröffentlichung
- Angriffe über die LieferketteKontinuierlicher Anstieg
Was die nDSG konkret für Ihr Unternehmen ändert
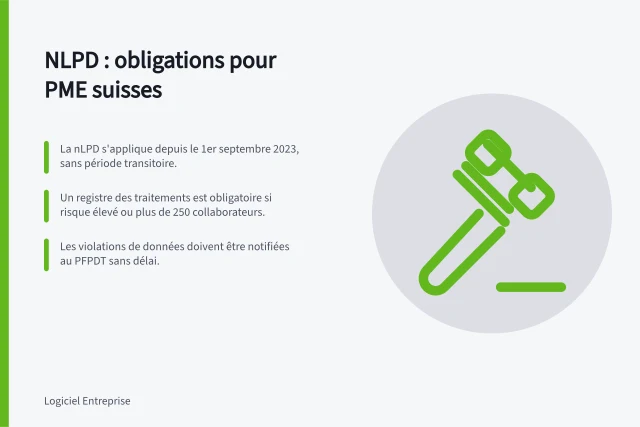
Das neue Bundesgesetz über den Datenschutz (nDSG) ist am 1. September 2023 in Kraft getreten. Es ersetzt das Gesetz von 1992 und zielt darauf ab, die Persönlichkeit und die Grundrechte der natürlichen Personen zu schützen, deren Daten verarbeitet werden.
Alle Unternehmen, die in der Schweiz personenbezogene Daten verarbeiten, müssen die geltenden Vorschriften einhalten. Das nDSG gewährt den betroffenen Personen mehr Rechte und legt den Unternehmen zusätzliche Pflichten auf.
Die betroffenen Personen müssen über die Identität und die Kontaktdaten des Verantwortlichen, den Zweck der Verarbeitung und die Empfänger der Daten informiert werden.
Art. 12 DSG sieht vor, dass der Verantwortliche und der Auftragsverarbeiter jeweils ein Verzeichnis ihrer Bearbeitungstätigkeiten führen. Nicht alle KMU sind von dieser Pflicht betroffen: Prüfen Sie, ob eine Ausnahme für Ihr Unternehmen gilt. Die Erfassung der Daten und ihrer Bearbeitungen hilft bei der Erstellung des Verzeichnisses.
Planen Sie für Bearbeitungen mit hohem Risiko auch eine Datenschutz-Folgenabschätzung (DSFA). Das Verzeichnis und die Folgenabschätzung ermöglichen die Dokumentation der Bearbeitungen und der damit verbundenen Risiken.
Gemäss Art. 24 DSG muss der Verantwortliche Verletzungen der Datensicherheit, die ein hohes Risiko für die Persönlichkeit der betroffenen Personen zur Folge haben, unverzüglich dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) melden.
Ein Cyberangriff kann auch einer separaten Meldepflicht gegenüber dem NCSC unterliegen. Für die betroffenen Einrichtungen beträgt die angegebene Meldefrist 24 Stunden; prüfen Sie, ob diese Pflicht für Ihr Unternehmen gilt.
Eine seriöse interne Richtlinie zum Datenschutz hilft KMU, diesen rechtlichen Rahmen einzuhalten und das Vertrauen ihrer Kundschaft zu gewinnen.
Wichtige Entwicklungen im Schweizer Datenschutz
DSGVO: Ist Ihr Romandie-KMU betroffen?
Ein Unternehmen, das Waren und Dienstleistungen ausschliesslich Kunden in der Schweiz anbietet und keine Präsenz in der EU hat, unterliegt nicht der DSGVO. Ein Unternehmen, das über europäische Entitäten in der EU präsent ist, schon.
Ein ausschliesslich in der Schweiz ansässiges Unternehmen kann extraterritorial der DSGVO unterliegen, wenn es Waren oder Dienstleistungen an Einwohner der EU anbietet oder deren Verhalten im Internet verfolgt.
Die Tatsache, als Schweizer Auftragsverarbeiter europäischer Daten tätig zu sein, reicht im dargestellten Fall nicht aus, um das Unternehmen der DSGVO zu unterstellen. Einige Auftragsverarbeitungsverträge können jedoch Verpflichtungen aus der Verordnung übernehmen.
Grundprinzip ist das Recht des Landes, in dem sich das Unternehmen befindet, vorbehaltlich der extraterritorialen Kriterien der DSGVO. Die Präsenz europäischer Kunden oder Lieferanten lädt daher dazu ein, zu prüfen, ob das Unternehmen Waren oder Dienstleistungen an Einwohner der EU anbietet oder deren Online-Aktivitäten verfolgt.
Die DSGVO gilt seit dem 25. Mai 2018. Ihr Anwendungsbereich ist breit genug, um viele Schweizer Unternehmen zu betreffen.
Inventar, Zugriffsrechte und Backups: Die unverzichtbare Basis
Erfassen Sie die Hardware — PCs, Tablets, Smartphones, Drucker, externe Festplatten und USB-Sticks —, die Software und die zu schützenden Daten. Ein mindestens jährliches Inventar ermöglicht es, die für den Betrieb des Unternehmens wesentlichen Elemente zu identifizieren.
Prüfen Sie auch, ob die Nutzungslizenzen gültig sind. Diese Kontrolle ist wichtig für die gesetzlichen Pflichten und die Wartung.
Die Erfassung der Zugriffsrechte ermöglicht es, festzustellen, wer auf was zugreifen kann. Stufen wie Gast, Benutzer und Administrator mit zunehmend strengen Berechtigungen reduzieren die Angriffsfläche.
Sichern Sie auch das Netzwerk: Segmentieren Sie es, konfigurieren Sie die Wi-Fi-Geräte, kontrollieren Sie den Fernzugriff und schützen Sie exponierte Schnittstellen.
Kundendateien, E-Mails, Verträge und Buchhaltungsdaten sind kritische Daten. Legen Sie die Häufigkeit der Backups fallweise fest, je nach Menge der produzierten Informationen.
Kombinieren Sie Online-Backups und offline Backups. Erstere ermöglichen eine schnelle Wiederherstellung, bleiben aber Angriffen ausgesetzt; letztere, wie eine externe Festplatte, sind vom Netzwerk getrennt.
Wesentliche Checks für die Cybersicherheit von KMU
- Jährliches Hardware- und Software-InventarJa
- Kontrolle der gültigen LizenzenJa
- NetzwerksegmentierungJa
- Kombinierte Backups (online + offline)Ja
- Regelmässiger WiederherstellungstestJa
Robuste Passwörter und Sensibilisierung der Mitarbeitenden
Viele Angriffe sind erfolgreich, weil die Mitarbeitenden zu einfache Passwörter verwenden. Laut einer Studie der Versicherung AXA hat nur jedes zweite KMU diesbezügliche Regeln definiert.
Geteilte Passwörter, täglich genutzte Administratorkonten und Zugriffsrechte, die nach dem Ausscheiden eines Mitarbeitenden nicht überprüft werden, sind ebenfalls Schwachstellen, die behoben werden müssen.
Erinnern Sie die Teams an die Methoden der Hacker. Ziel ist es, robuste Passwörter zu einem kollektiven Reflex zu machen und nicht zu einer isolierten Anweisung.
Nach dem Incident: Geschäftstätigkeit wiederherstellen und Schaden begrenzen
Regelmässige Backups ermöglichen eine schnellere Wiederherstellung der Geschäftstätigkeit nach einem Incident. Sie sind besonders wichtig im Falle eines Ransomware-Angriffs.
Testen Sie die Wiederherstellung der Backups: Eine schlecht konfigurierte oder nie getestete Kopie garantiert nicht die Wiederaufnahme der Tätigkeit.
Bei einem Einbruch kann ein kompromittiertes Zugriffsniveau den Schaden verschlimmern. Die Begrenzung der Privilegien reduziert daher die potenzielle Schwere des Angriffs.
Eigene Exposition bewerten und verfügbare Ressourcen nutzen
Der Verband Suisse Digital bietet einen Schnelltest für KMU an, die ihre Risikoexposition bewerten möchten. Die Rubrik «Datenschutz» im KMU-Portal des Bundes bietet eine Checkliste und Informationen zu den rechtlichen Änderungen.
Die eigene Exposition und die Daten zu erfassen, ermöglicht es, Investitionen zu targetieren, bevor Ausgaben getätigt werden.